La CSDDD après Omnibus I : seuils relevés, obligations maintenues et application en 2029
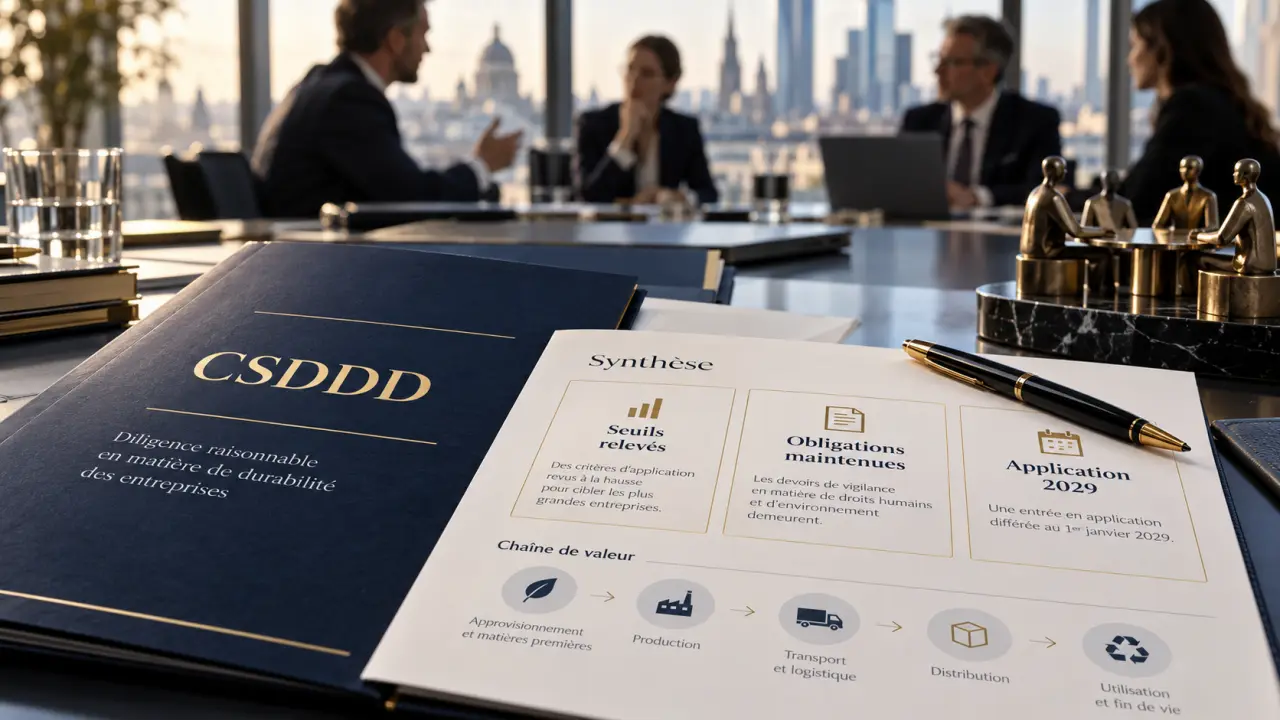
La Corporate Sustainability Due Diligence Directive (CSDDD), ou directive sur le devoir de vigilance des entreprises en matière de durabilité, demande aux grandes entreprises concernées d’identifier et de traiter les incidences négatives sur les droits humains et l’environnement. Elle couvre leurs propres activités, celles de leurs filiales et certaines activités de leurs partenaires commerciaux. Après Omnibus I, le périmètre et le calendrier ont évolué : les règles amendées ne doivent pas être confondues avec le texte initial.
Un devoir d’action, pas seulement un exercice de reporting
Adoptée le 24 mai 2024, la CSDDD vise à repérer les incidences négatives réelles ou potentielles, puis à prendre des mesures adaptées pour les prévenir, les atténuer ou y remédier. Elle cherche aussi à harmoniser les exigences européennes, dans un contexte où la fragmentation des règles nationales peut compliquer l’action des entreprises.
Les risques couverts comprennent notamment le travail forcé, le travail des enfants, les discriminations et les atteintes aux droits syndicaux. Le volet environnemental concerne les atteintes visées par les instruments juridiques auxquels renvoie la directive, notamment celles touchant aux déchets, à la biodiversité, aux ressources biologiques ou aux pollutions. La CSDDD ne crée donc pas une obligation générale couvrant indistinctement tous les enjeux ESG.
La chaîne d’activités est une notion juridique précise, distincte de l’ensemble de la chaîne de valeur. Les opérations des fournisseurs et certaines activités en aval entrent dans l’analyse, selon les définitions et les limites prévues par le texte applicable. L’entreprise doit donc examiner les activités concernées plutôt que traiter toutes ses relations commerciales de manière identique.
| Cadre | Fonction principale |
|---|---|
| CSDDD | Organiser la vigilance et agir sur les incidences négatives. |
| CSRD | Publier des informations de durabilité selon les exigences applicables. |
| Taxonomie européenne | Classer les activités économiques selon des critères de durabilité environnementale. |
| Principes directeurs de l’OCDE | Fournir un cadre international de conduite responsable et de diligence raisonnable. |
Un rapport de durabilité ne prouve pas, à lui seul, que les mesures de vigilance sont suffisantes. À l’inverse, une cartographie CSDDD peut alimenter le reporting, sans remplacer les exigences propres à la CSRD. Les deux démarches peuvent donc s’appuyer sur des informations communes, mais elles répondent à des obligations différentes.
Entreprises concernées : raisonner avec les seuils amendés
La Commission européenne présente désormais un périmètre recentré sur les très grandes entreprises. Les anciens seuils restent présents dans certaines présentations : les reprendre sans vérifier la version du dispositif peut conduire à une mauvaise évaluation de l’assujettissement.
| Situation | Seuils présentés pour le dispositif amendé |
|---|---|
| Entreprises de l’Union européenne | Plus de 5 000 employés et plus de 1,5 milliard EUR de chiffre d’affaires net mondial. |
| Entreprises non européennes | Plus de 1,5 milliard EUR de chiffre d’affaires net réalisé dans l’Union européenne. |
| PME | Pas d’assujettissement direct au titre de ces seuils, mais des effets contractuels indirects restent possibles. |
Les présentations antérieures indiquaient des seuils de 1 000 employés et 450 millions EUR de chiffre d’affaires mondial, ainsi qu’un palier de 3 000 employés et 900 millions EUR. Ces chiffres correspondent à des versions antérieures et ne doivent pas être confondus avec le périmètre amendé. De même, les seuils historiques relatifs aux franchises et licences, soit 22,5 millions EUR de redevances et 80 millions EUR de chiffre d’affaires, ne constituent pas une règle actuelle à reprendre sans examiner le texte consolidé.
Pour un groupe, l’analyse doit prendre en compte la société mère ultime, les règles de consolidation et les éventuelles exemptions. Une filiale n’est pas automatiquement hors périmètre parce que son chiffre d’affaires individuel est faible. Une entreprise non européenne doit examiner ses ventes dans l’Union : l’absence de siège dans un État membre ne suffit pas à l’exclure.
Les PME fournisseurs peuvent recevoir des demandes d’information ou d’amélioration de la part des entreprises assujetties. Ces demandes doivent rester proportionnées. Transférer toute la charge de conformité à un petit partenaire ne constitue pas une démarche de vigilance satisfaisante. Les exigences adressées aux fournisseurs doivent tenir compte des informations raisonnablement disponibles et de leur capacité à y répondre.
Six étapes pour transformer la vigilance en décisions concrètes
Le processus repose sur des mesures appropriées aux risques, et non sur la garantie qu’aucune atteinte ne surviendra. L’entreprise doit pouvoir expliquer ses choix, ses priorités et les actions engagées. L’effort porte d’abord sur les incidences les plus graves ou les plus probables, puis s’adapte à l’évolution des activités et des informations disponibles.
- Intégrer la vigilance à la gouvernance : adopter une politique, attribuer les responsabilités et adapter les procédures liées aux achats, aux risques et aux ressources humaines.
- Identifier et évaluer les incidences : examiner les opérations, les filiales et les partenaires concernés, puis apprécier la gravité et la probabilité des atteintes.
- Prévenir et traiter : définir des actions de prévention, d’atténuation, de cessation ou de minimisation, avec des responsables et des échéances.
- Organiser la remédiation : prévoir les mesures nécessaires lorsque l’entreprise a causé une incidence négative ou y a contribué.
- Suivre l’efficacité : vérifier que les actions produisent des résultats et réviser l’évaluation lorsque la situation évolue.
- Communiquer : documenter la démarche et satisfaire les obligations de publication applicables.
Les procédures de plaintes et de notification, ainsi que le dialogue avec les parties prenantes concernées, alimentent cette démarche. Un mécanisme utile doit être accessible, permettre un traitement effectif des alertes et prévenir les représailles. Il faut aussi pouvoir suivre les signalements et expliquer les suites qui leur sont données.
La cartographie doit servir à repérer les risques, pas à multiplier les questionnaires remplis. Un fournisseur qui transmet cent documents peut néanmoins présenter une alerte sérieuse. À l’inverse, un petit atelier disposant de peu de moyens documentaires peut présenter un risque maîtrisable. Croiser la traçabilité des documents avec les signaux de terrain, comme les plaintes, une sous-traitance opaque ou des délais de production irréalistes, aide à distinguer le manque d’information d’un danger réel.
Face à un risque de travail forcé, par exemple, une clause contractuelle ne suffit pas. Il faut examiner les pratiques de recrutement, les frais imposés aux travailleurs et les possibilités de recours. Les achats doivent aussi vérifier que les prix et les délais demandés n’aggravent pas le risque identifié. Si l’entreprise a causé une atteinte ou y a contribué, elle doit également examiner les mesures de remédiation nécessaires.
Omnibus I : distinguer entrée en vigueur et application
La directive initiale est la directive (UE) 2024/1760. Le report prévu par la directive (UE) 2025/794, puis les modifications introduites par la directive (UE) 2026/470, expliquent les écarts entre les calendriers publiés successivement. Il faut donc vérifier à quelle version se rapporte chaque date.
- 26 février 2026 : publication de la directive modificative 2026/470 au Journal officiel, selon la Commission européenne.
- 18 mars 2026 : entrée en vigueur des modifications.
- 26 juillet 2027 : échéance des principales lignes directrices de la Commission.
- 26 juillet 2028 : échéance de transposition et des lignes directrices supplémentaires.
- 26 juillet 2029 : application de la CSDDD amendée.
- 1er janvier 2030 : début des exercices financiers concernés par les mesures de reporting de l’article 16.
L’entrée en vigueur des modifications au niveau européen ne signifie pas que les obligations s’appliquent immédiatement aux entreprises. La transposition nationale compte aussi : les États membres disposent jusqu’au 26 juillet 2028 pour intégrer les amendements concernés dans leur droit. Omnibus I modifie également le traitement du plan de transition climatique. L’obligation autonome prévue par la CSDDD initiale est supprimée, sans effacer les exigences qui pourraient découler d’autres textes.
Pour vérifier une échéance, il convient de consulter sur EUR-Lex la version consolidée de la directive, ses actes modificatifs et les dispositions transitoires, puis les ressources de la Commission européenne. Une annonce politique ou une proposition ne suffit pas à établir le droit applicable. Les entreprises doivent également vérifier les mesures nationales de transposition au fur et à mesure de leur adoption.
Contrôles, sanctions et preuves à préparer
Les États membres désignent les autorités de surveillance compétentes, coordonnées au niveau européen. Les contrôles peuvent donner lieu à des demandes d’information, des injonctions et des sanctions pécuniaires. Dans le dispositif amendé, la Commission présente un plafond de 3 % du chiffre d’affaires net mondial pour les violations les plus graves. Le chiffre de 5 % mentionné dans certaines présentations antérieures relève d’une autre version du dispositif.
La responsabilité civile doit être distinguée de la sanction administrative. La réforme modifie le degré d’harmonisation européenne de ce régime : les conditions de réparation doivent être examinées au regard du droit national applicable. Une amende est une sanction imposée par une autorité, tandis que l’indemnisation vise la réparation du préjudice subi par une victime. Ces deux conséquences répondent à des logiques différentes.
La préparation peut commencer par un dossier commun aux directions juridique, achats et durabilité. Il peut réunir l’analyse d’assujettissement, une cartographie motivée, un registre des alertes, les plans d’action et les preuves de suivi. Chaque risque prioritaire devrait être associé à un responsable, à une décision documentée et à un indicateur d’efficacité. Cette traçabilité permet de montrer comment l’entreprise a identifié les risques et répondu aux alertes, plutôt que de s’en tenir à une accumulation de politiques internes.